Passez intégralement votre site en HTTPS en appliquant des redirections 301 URL vers URL, une configuration TLS moderne et des contrôles réguliers dans Search Console : c’est ainsi que vous protégez vos visiteurs et votre positionnement. Une migration http vers https mal préparée casse des liens, génère du contenu mixte et fait chuter votre trafic. Bien exécutée, elle ne laisse quasiment aucune trace visible, sinon un cadenas dans la barre d’adresse et des positions Google intactes.
En bref:
- Avant la bascule, réalisez un crawl exhaustif, sauvegardez les fichiers et la base de données, puis associez chaque URL HTTP à sa destination HTTPS exacte.
- Configurez un certificat valide, TLS 1.2 au minimum et des redirections 301 côté serveur, directement vers chaque URL finale, sans chaîne ni boucle.
- N’activez le préchargement HSTS qu’après des essais rigoureux sur un domaine de test, car une erreur peut bloquer l’accès si le certificat expire.
- Après la bascule, contrôlez chaque redirection, actualisez le sitemap dans Search Console et prévoyez que la réindexation complète prenne plusieurs semaines.
- Comparez le trafic, les positions et l’indexation à 30 puis 90 jours, corrigez les erreurs 404 et gardez les redirections actives douze mois au minimum.
Table des matières
- Préparation avant basculement : sauvegarde, crawl et mapping d’URL
- Implémentation technique : certificat, TLS, redirections 301 et en-têtes de sécurité
- Validation et contrôle immédiats : tests 301, Search Console et crawl
- Suivi 30/90 jours et bonnes pratiques à long terme
- Perspective experte : quand faire appel à un accompagnement technique
- Ce que la plupart des guides sur la migration HTTPS oublient de dire
- Offre recommandée : migration HTTPS clé en main avec The First Blossom
- Questions fréquentes
- Sources
Préparation avant basculement : sauvegarde, crawl et mapping d’URL
Une migration réussie se joue avant la bascule technique. Sautez cette étape et vous découvrirez les problèmes une fois le site en ligne, au pire moment possible.
Commencez par documenter l’état actuel du site dans son intégralité :
- Lancez un crawl complet avec un outil comme Screaming Frog ou Sitebulb pour exporter toutes les URL indexées, y compris celles profondément enfouies dans l’arborescence.
- Sauvegardez les fichiers, la base de données et les fichiers de configuration du serveur ou du CMS, idéalement via deux méthodes distinctes (export manuel et sauvegarde automatisée de l’hébergeur).
- Construisez un tableau de correspondance qui associe chaque URL HTTP à son équivalent HTTPS cible, ligne par ligne, sans exception.
- Repérez les ressources externes (polices, scripts tiers, iframes, images hébergées ailleurs) susceptibles de charger encore en HTTP et de provoquer du contenu mixte.
Sur un CMS comme WordPress, les URL sont souvent stockées de façon sérialisée dans la base, ce qui interdit un simple remplacement texte : un guide de migration WordPress détaillé explique comment traiter ce cas avec un outil de recherche-remplacement adapté. L’ANSSI recommande par ailleurs.pdf) d’activer l’authentification à plusieurs facteurs pour les comptes administrateurs et de limiter les extensions actives avant toute opération sensible sur un CMS.
Conseil de pro : exportez votre mapping d’URL dans un tableau partagé avec les dates de bascule prévues : en cas de problème, vous saurez immédiatement quelle URL devait pointer où.
Implémentation technique : certificat, TLS, redirections 301 et en-têtes de sécurité
C’est ici que le site bascule réellement. Chaque choix technique a un impact direct sur la sécurité et sur la façon dont Google traite vos pages.
Le certificat SSL reste le point de départ : un certificat de domaine suffit pour la plupart des sites vitrines, tandis qu’un certificat à validation d’organisation apporte une vérification d’identité supplémentaire utile pour les sites transactionnels. Il s’installe au niveau de l’hébergement ou d’un reverse-proxy, puis le serveur doit être configuré pour n’accepter que TLS 1.2 au minimum, avec une préférence pour TLS 1.3 dès que l’hébergeur le permet, conformément aux recommandations de l’ANSSI sur les standards de sécurité côté navigateur.
Les redirections constituent l’étape la plus sensible pour le référencement :
- Implémentez des redirections 301 côté serveur (fichier .htaccess, configuration Nginx ou règles de l’hébergeur), jamais via un script JavaScript côté client.
- Faites pointer chaque URL HTTP directement vers son équivalent HTTPS final, sans passer par une URL intermédiaire qui créerait une chaîne de redirection.
- Vérifiez qu’aucune redirection ne boucle ou ne traverse plus d’un saut.
Pour WordPress, un guide pratique sur les redirections 301 détaille la configuration qui évite les erreurs les plus fréquentes sur ce type de site.
Une fois les redirections stables, activez HSTS progressivement : commencez avec une durée courte, surveillez le comportement du site, puis augmentez la durée de validité. Le guide ANSSI précise que l’option de préchargement (HSTS preload) ne doit être envisagée qu’après des tests rigoureux sur un sous-domaine, car une erreur de configuration bloque l’accès au site si le certificat expire. La documentation MDN sur Strict-Transport-Security détaille la syntaxe exacte de cet en-tête.
Complétez avec les en-têtes de sécurité recommandés : une politique de sécurité du contenu (CSP) pour limiter les sources de scripts autorisées, X-Content-Type-Options pour empêcher le navigateur de deviner un type de fichier, et Referrer-Policy pour contrôler les informations transmises lors des clics sortants. Sécurisez également vos cookies avec les attributs Secure et HttpOnly, une pratique que la CNIL recommande explicitement pour tout site traitant des données personnelles.
Conseil de pro : testez votre configuration finale avec un scanner TLS public avant d’annoncer la migration terminée : il révèle en quelques secondes les protocoles obsolètes encore actifs.
Validation et contrôle immédiats : tests 301, Search Console et crawl
La bascule technique n’est que la moitié du travail. Il faut ensuite prouver qu’elle fonctionne, URL par URL.
- Relancez un crawl complet et vérifiez que chaque URL HTTP renvoie bien un code 301 direct vers son équivalent HTTPS, sans chaîne intermédiaire.
- Utilisez l’outil d’inspection d’URL de Search Console sur un échantillon représentatif de pages pour confirmer que Google voit la version HTTPS comme canonique.
- Consultez le rapport de couverture pour repérer d’éventuelles erreurs d’exploration apparues après la bascule.
Mettez à jour votre sitemap XML avec les URL HTTPS, soumettez-le dans Search Console et demandez une réexploration. Google Search Central rappelle que l’indexation complète peut prendre plusieurs jours à plusieurs semaines selon la taille du site.
- Surveillez les erreurs 404 qui apparaissent dans les semaines suivant la bascule.
- Comparez le trafic organique avant et après migration sur une base hebdomadaire plutôt que quotidienne, pour lisser les variations normales.
- Consultez les logs serveur pour repérer les robots qui tentent encore d’accéder à d’anciennes URL HTTP.
Suivi 30/90 jours et bonnes pratiques à long terme
La stabilisation complète du référencement prend du temps, et c’est précisément la période où la vigilance baisse le plus souvent.
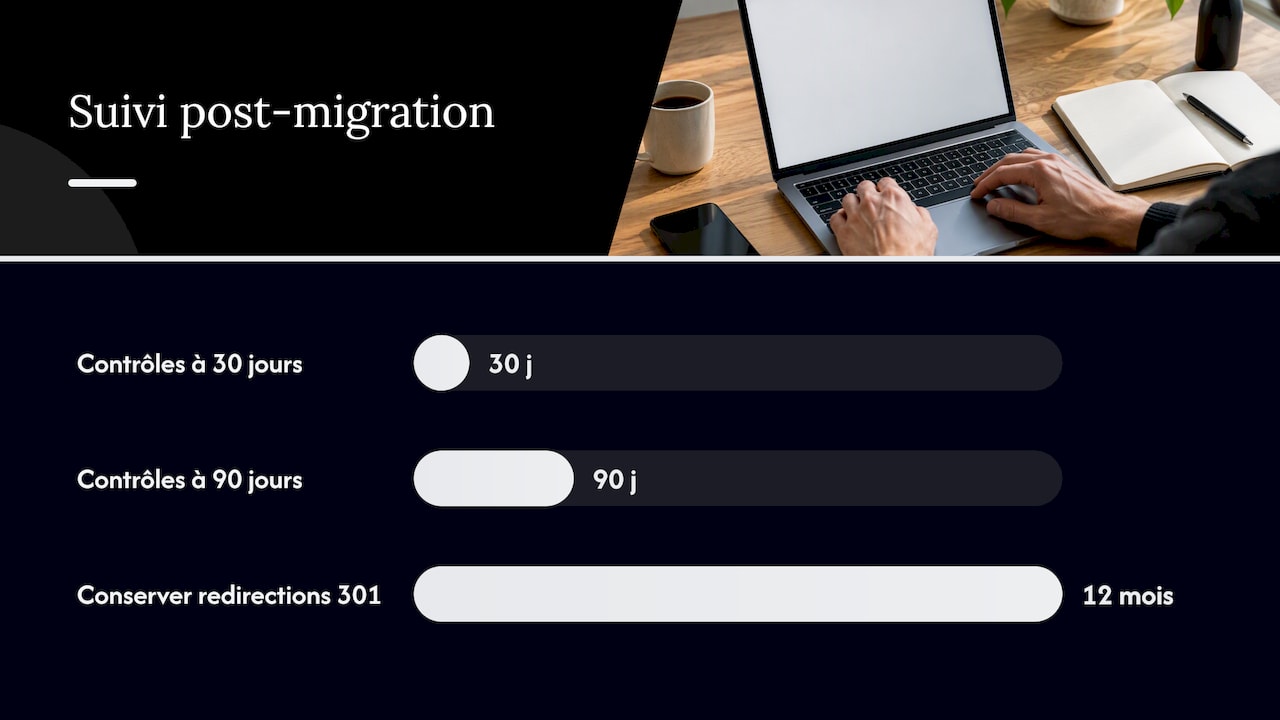
- À 30 jours, comparez les positions moyennes, le trafic organique et la couverture d’indexation avec les chiffres d’avant migration.
- À 90 jours, refaites le même contrôle : c’est le délai généralement nécessaire pour que Google ait pleinement traité l’ensemble des redirections.
- Conservez vos redirections 301 actives pendant au moins douze mois, davantage si votre site reçoit des liens externes anciens ou du trafic direct vers des URL historiques.
- Corrigez immédiatement toute chaîne de redirection ou erreur 404 détectée plutôt que de laisser le problème s’accumuler.
Documentez votre configuration : date d’expiration du certificat, procédure de renouvellement automatique, et liste des en-têtes de sécurité actifs. Cette documentation vous évite de repartir de zéro lors du prochain changement d’hébergeur. Un guide sur la refonte de site WordPress sans perte SEO détaille les points de contrôle à répéter lors de toute opération ultérieure sur l’architecture du site.
Conseil de pro : fixez-vous un rappel calendaire à 30 et à 90 jours plutôt que de compter sur votre mémoire : la plupart des problèmes post-migration se révèlent justement parce que personne n’a vérifié à temps.
Perspective experte : quand faire appel à un accompagnement technique
Une migration simple, sur un site vitrine d’une dizaine de pages, se gère en interne avec de la rigueur. La complexité change d’échelle avec un site e-commerce, un multisite ou des contraintes de disponibilité fortes : le risque commercial d’une erreur de redirection y dépasse largement le coût d’un accompagnement.
Un accompagnement structuré couvre l’audit préalable, le mapping d’URL, l’exécution technique, la validation point par point et le suivi à 90 jours. Pour creuser les aspects préparatoires, notre audit SEO technique détaille comment mesurer l’impact réel d’une migration, et notre checklist SEO pour PME reprend les points de contrôle post-bascule.
Ce que la plupart des guides sur la migration HTTPS oublient de dire
La technique de la migration HTTPS est bien documentée, mais la discipline qui l’entoure l’est beaucoup moins. La majorité des problèmes que nous observons ne viennent pas d’une mauvaise configuration TLS : ils viennent d’un mapping d’URL incomplet, fait à la hâte, qui laisse filer quelques dizaines de pages vers une redirection générique ou une 404.
Le réflexe le plus répandu consiste à se concentrer sur le certificat et le cadenas visible, au détriment du suivi des semaines suivantes. Or le vrai risque SEO ne se matérialise pas le jour de la bascule : il apparaît à 30 ou 90 jours, quand les anciennes redirections commencent à être retirées trop tôt ou quand une chaîne de redirection passe inaperçue depuis des mois.
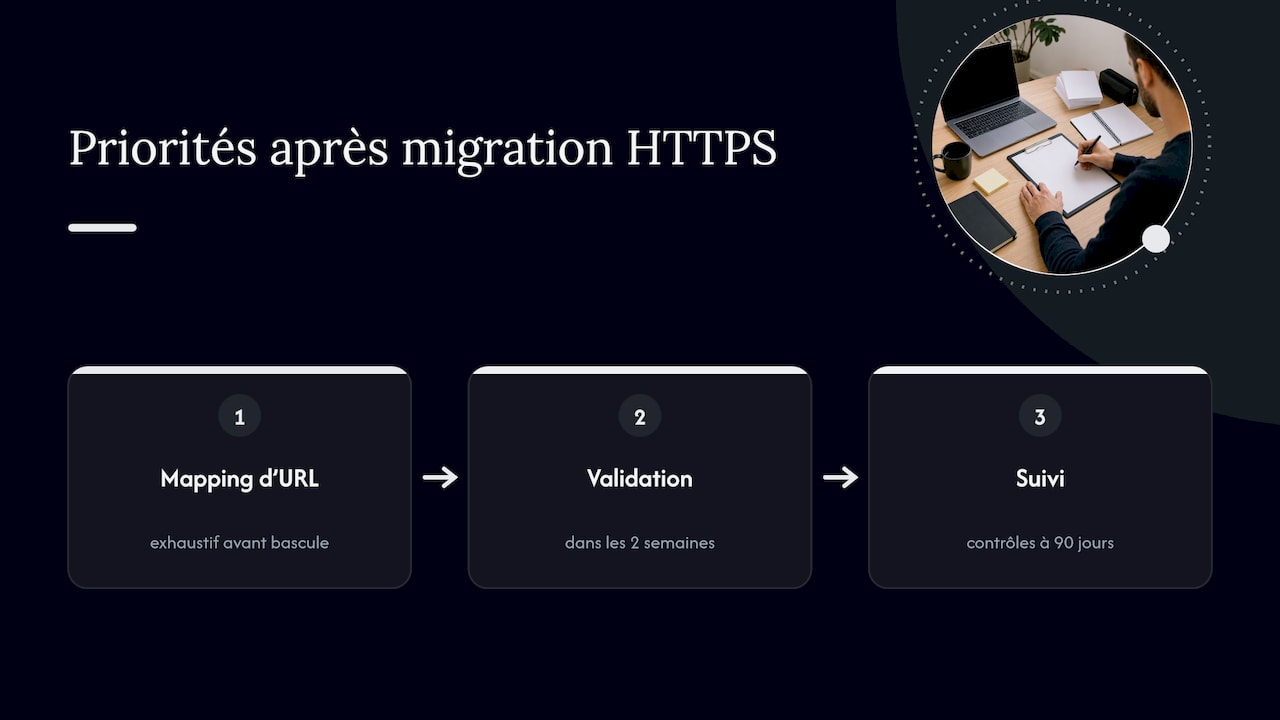
Priorisez dans cet ordre : un mapping d’URL exhaustif avant tout, une validation méthodique dans les deux semaines qui suivent, puis un suivi discipliné à 90 jours. Le reste, certificat, TLS, en-têtes, est important mais rarement la cause des échecs que nous constatons.
— Aurélie
Offre recommandée : migration HTTPS clé en main avec The First Blossom
Nous accompagnons les TPE et PME sur l’ensemble du processus : audit préalable, mapping d’URL, exécution des redirections, tests de validation et suivi à 90 jours, sans que vous ayez à gérer la complexité technique en interne.
Notre approche combine la maîtrise technique nécessaire à une migration propre et le suivi SEO qui évite les mauvaises surprises sur vos positions. Si vous préférez déléguer l’ensemble du projet plutôt que de suivre ce guide pas à pas, notre page création de site internet détaille nos prestations, de la refonte complète à la migration simple d’un site existant.
Questions fréquentes
Qu’est-ce que la migration d’un site web ?
La migration d’un site web désigne le changement de sa technologie, de son hébergement ou de son protocole, comme le passage de HTTP à HTTPS, tout en préservant son contenu et son référencement. Elle implique généralement une sauvegarde complète, un mapping des URL et des redirections pour conserver le trafic existant.
Comment migrer un site web vers HTTPS sans perdre son référencement ?
Il faut installer un certificat SSL valide, forcer HTTPS sur l’ensemble du site via des redirections 301 serveur, puis mettre à jour le sitemap et demander une réexploration dans Search Console. Un suivi du trafic et des positions à 30 et 90 jours permet de détecter rapidement toute anomalie.
Comment forcer un site WordPress à passer en HTTPS ?
Après avoir installé le certificat SSL chez l’hébergeur, il faut mettre à jour l’adresse du site dans les réglages WordPress, remplacer les URL internes dans la base de données avec un outil adapté aux champs sérialisés, puis ajouter une règle de redirection 301 côté serveur. Notre guide sur les redirections 301 WordPress détaille cette configuration étape par étape.
Comment rediriger correctement les anciennes URL vers les nouvelles après une migration ?
Chaque URL HTTP doit rediriger directement vers son équivalent HTTPS exact, sans passer par une URL intermédiaire qui créerait une chaîne de redirection. Ces redirections 301 doivent rester actives au moins douze mois pour préserver le référencement et le trafic provenant de liens externes anciens.
Faut-il garder les redirections HTTP vers HTTPS indéfiniment ?
Les redirections doivent rester actives pendant au moins douze mois après la migration, et davantage si le site reçoit encore des liens externes ou du trafic direct vers des adresses HTTP anciennes. Les retirer trop tôt expose le site à une perte de trafic et à des erreurs 404 évitables.
Sources
- CNIL — Sécurité : sécuriser les sites web
- Google Search Central — Demander à Google d’explorer de nouveau votre site Web