Pour rendre votre site conforme au RGPD, commencez par cartographier vos traitements de données, sécuriser l’accès à votre site en HTTPS avec des sauvegardes régulières, puis publier une notice courte renvoyant vers une politique de confidentialité complète. La CNIL propose un modèle simplifié de registre pensé pour les petites structures. Cette démarche documentée limite votre risque en cas de contrôle.
En bref:
- La mise en conformité RGPD passe par la cartographie des traitements, la sécurisation via HTTPS, et la publication d’une notice courte avec un lien vers une politique complète.
- Il est essentiel de choisir une base légale pour chaque traitement de données personnelles et de respecter les droits des visiteurs, notamment en matière d’accès, de rectification et d’effacement.
- La gestion du consentement aux cookies doit être granulaire, facilement retractable, et vérifiable, en particulier pour les traceurs non essentiels.
- Les obligations réglementaires incluent la tenue d’un registre simple, l’élaboration d’une politique claire, et la réalisation d’audits réguliers, avec des ressources gratuites pour s’aider.
- La conformité RGPD rassure les visiteurs et constitue un levier de confiance, à condition de prioriser les actions selon le risque réel et de faire évoluer la démarche en continu.
Table des matières
- Comprendre les obligations essentielles du RGPD pour un site web
- Gérer les cookies et traceurs : consentement valable et bonnes pratiques
- Politique de confidentialité et mentions légales adaptées à une TPE
- Collecte via formulaires : minimisation, durées et mentions sous le formulaire
- Sécurité technique et organisationnelle : mesures prioritaires pour un petit site
- Sous-traitants et contrats : que vérifier avec vos prestataires web
- Outils et ressources pratiques pour avancer sans juriste
- Maintenir la conformité : plan d’action simple et rythme de mise à jour
- Comment nous pouvons vous accompagner sur la mise en conformité
- Perspective : la conformité comme levier de confiance pour la petite entreprise
- Notre offre starter pour démarrer votre mise en conformité RGPD
- Questions fréquentes
- Sources
Comprendre les obligations essentielles du RGPD pour un site web
Une donnée personnelle est toute information qui permet d’identifier une personne : nom, e-mail, adresse IP, numéro de téléphone. Si vous collectez ce type d’information via votre site, vous devenez responsable de traitement, et tout prestataire qui traite ces données pour votre compte (hébergeur, outil d’analytics, logiciel d’envoi d’e-mails) agit comme sous-traitant.
Chaque traitement doit reposer sur une base légale. Pour un site web, les trois bases les plus fréquentes sont le consentement (newsletter, cookies publicitaires), l’exécution d’un contrat (traitement d’une commande) et l’intérêt légitime (statistiques anonymisées, prévention de la fraude). Choisir la bonne base dès la conception du formulaire évite bien des complications ensuite.
Les visiteurs disposent de droits qu’il faut pouvoir honorer concrètement : accès à leurs données, rectification, effacement, limitation du traitement, portabilité et opposition. Le délai de réponse habituel est d’un mois, prolongeable dans certains cas complexes. Un simple e-mail de contact dédié, affiché clairement, suffit souvent à traiter ces demandes pour une petite structure.
Gérer les cookies et traceurs : consentement valable et bonnes pratiques
Tous les cookies ne demandent pas la même chose de votre part. Les cookies strictement nécessaires au fonctionnement du site (panier d’achat, préférences de langue) sont exemptés de consentement selon les lignes directrices de la CNIL. En revanche, les traceurs publicitaires, les outils d’analyse qui ne sont pas strictement anonymisés ou les pixels de réseaux sociaux exigent un accord préalable et explicite du visiteur.
Pour qu’un consentement soit valable, il doit répondre à plusieurs critères :
- Être donné par finalité, et non en bloc : le visiteur accepte ou refuse chaque catégorie de traceur séparément.
- Pouvoir être retiré aussi facilement qu’il a été donné, via un lien accessible en permanence.
- Laisser une trace vérifiable : date, choix exprimé et version du bandeau affiché à ce moment-là.
Sur un site vitrine, un bandeau simple avec deux boutons (tout accepter, personnaliser) couvre généralement les besoins. Une boutique en ligne, qui multiplie souvent les outils marketing et de paiement, gagne à utiliser un gestionnaire de consentement dédié pour garder une trace fiable de chaque choix.
Politique de confidentialité et mentions légales adaptées à une TPE
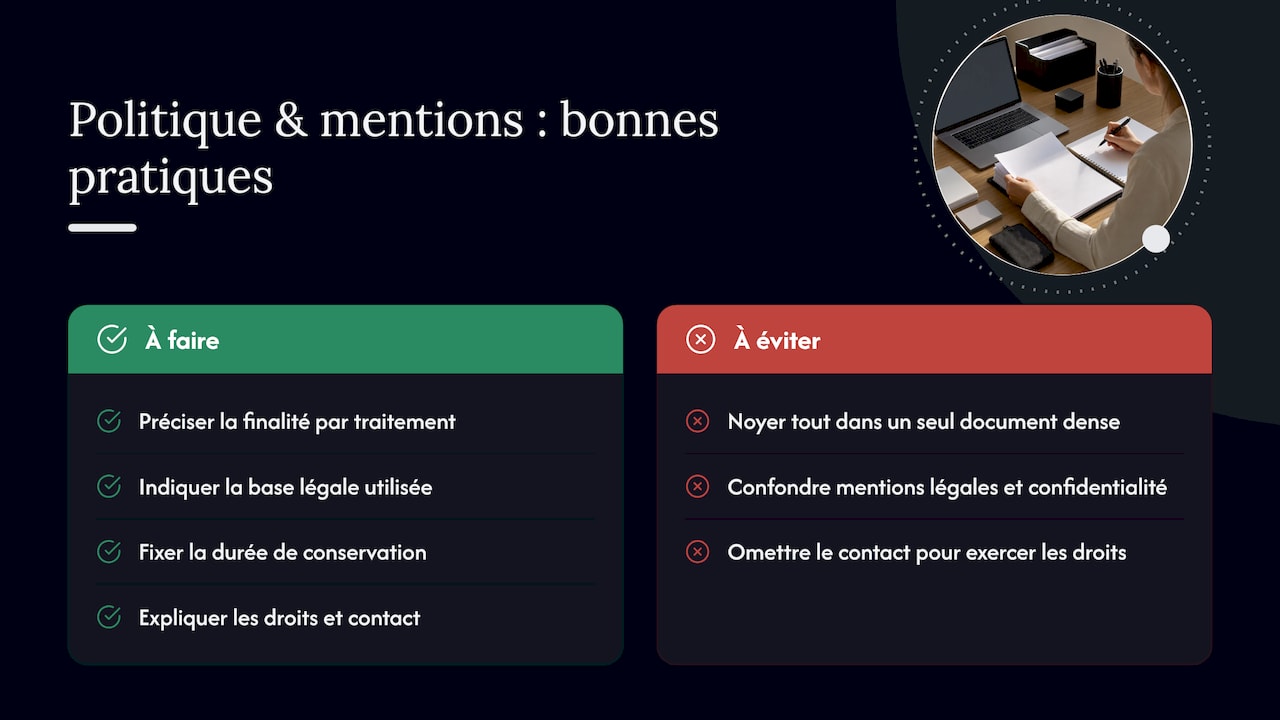
Une politique de confidentialité complète doit couvrir, pour chaque traitement : la finalité précise, la base légale utilisée, la durée de conservation, les droits dont dispose la personne et un contact pour les exercer. Notre page de politique de confidentialité illustre cette structure appliquée à une activité de services.
Plutôt que de noyer le visiteur dans un seul document dense, l’information fonctionne mieux en deux niveaux. Sous chaque formulaire, une phrase courte rappelle l’essentiel : par exemple « Vos données servent uniquement à répondre à votre demande et sont conservées un an. En savoir plus. » Le lien renvoie vers la page complète, accessible aussi depuis le pied de page du site.
Les mentions légales, elles, restent distinctes de la politique de confidentialité : elles identifient l’éditeur du site, l’hébergeur et le directeur de publication. Les deux documents répondent à des obligations différentes et doivent coexister, chacun à sa place.
Collecte via formulaires : minimisation, durées et mentions sous le formulaire
Le principe de minimisation reste la meilleure protection pour une petite structure : moins vous collectez, moins vous avez à documenter, et moins l’impact d’un incident sera lourd. Un formulaire de contact n’a besoin ni d’une date de naissance ni d’une situation familiale pour qu’on vous écrive.
Trois réflexes simples structurent une collecte propre :
- Limiter chaque champ du formulaire à ce qui sert réellement la demande, et marquer comme facultatif tout ce qui ne l’est pas.
- Afficher une mention courte sous le champ d’envoi, avec un lien vers la politique complète pour qui veut en savoir plus.
- Fixer et documenter une durée de conservation dans votre registre : les contacts prospects peuvent être gardés jusqu’au retrait du consentement ou pendant plusieurs années après le dernier échange, délai réinitialisable, tandis qu’un devis resté sans suite se conserve généralement un an.
Ces durées ne sont pas figées dans le marbre : elles doivent rester proportionnées à la finalité réelle du traitement, ce qui peut justifier de les raccourcir selon votre activité.
Sécurité technique et organisationnelle : mesures prioritaires pour un petit site
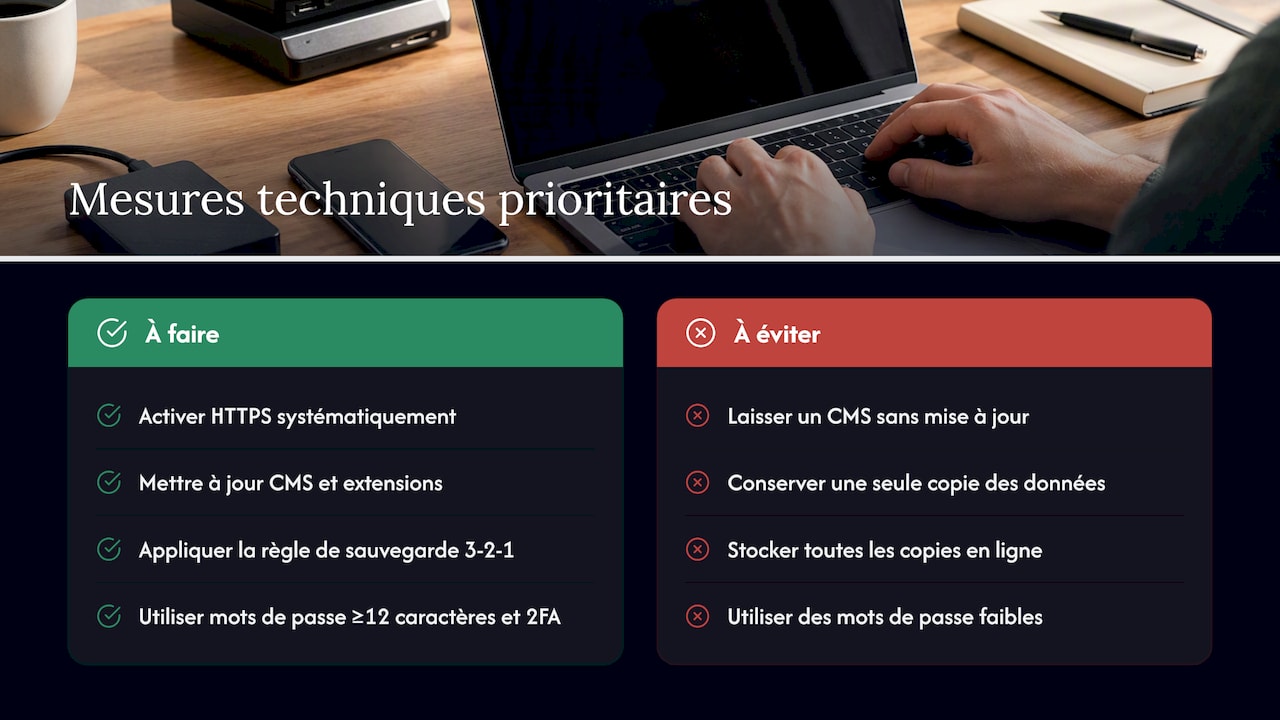
Le HTTPS n’est plus une option, et les mises à jour régulières de votre CMS et de ses extensions ferment la majorité des failles exploitées sur les petits sites. Un WordPress ou un Shopify laissé sans mise à jour pendant plusieurs mois devient une cible facile.
Pour les sauvegardes, la règle 3-2-1 recommandée par la CNIL et l’ANSSI reste le repère le plus simple : trois copies de vos données, sur deux supports différents, dont une copie conservée hors ligne. Côté accès, des mots de passe administrateurs d’au moins douze caractères, gérés via un gestionnaire dédié, et une double authentification quand c’est possible, réduisent nettement le risque d’intrusion.
En cas de violation de données, une notification à la CNIL s’impose dans les 72 heures lorsque le risque pour les personnes concernées est avéré, et une information directe de ces personnes devient nécessaire si le risque est élevé. Avoir identifié à l’avance qui prévenir et comment fait gagner un temps précieux ce jour-là.
Sous-traitants et contrats : que vérifier avec vos prestataires web
Votre hébergeur, votre outil d’e-mailing ou votre solution de paiement en ligne agissent comme sous-traitants dès qu’ils traitent des données pour votre compte. Le RGPD leur impose des obligations propres, mais vous reste responsable du choix de ces partenaires et devez pouvoir le justifier.
Un contrat conforme à l’article 28 du RGPD doit préciser les instructions que le sous-traitant doit suivre, les mesures de sécurité qu’il met en œuvre et son obligation de vous assister en cas de demande d’une personne concernée ou d’incident. Avant de signer avec un nouveau prestataire, vérifiez trois points concrets : où ses serveurs sont localisés, s’il peut produire une preuve d’audit ou de certification de sécurité, et si sa politique de confidentialité décrit clairement ses propres sous-traitants.
Outils et ressources pratiques pour avancer sans juriste
Plusieurs ressources gratuites permettent d’avancer sans faire appel immédiatement à un avocat spécialisé :
- Le modèle simplifié de registre des traitements proposé conjointement par la CNIL et francenum.gouv.fr, taillé pour les petites structures.
- La check-list RGPD dédiée aux TPE et PME, avec des modèles de mentions d’information prêts à adapter.
- Le texte officiel du règlement sur Eur-Lex, utile pour vérifier une obligation précise à la source plutôt que de se fier à une interprétation.
- Les lignes directrices du comité européen de la protection des données, accessibles sur le site de l’EDPB, qui précisent l’application pratique de certains articles.
Côté outils techniques, un gestionnaire de consentement pour les cookies, une solution de sauvegarde automatisée et un hébergement localisé en Europe complètent la boîte à outils minimale d’un site conforme.
Maintenir la conformité : plan d’action simple et rythme de mise à jour
La CNIL recommande une démarche progressive plutôt qu’une mise en conformité exhaustive dès le premier jour, ce qui convient bien au rythme d’une petite structure. Quatre étapes suffisent à démarrer dans le bon ordre :
- Cartographier les traitements existants dans un registre simplifié, même sommaire au départ.
- Sécuriser l’accès au site et aux outils qui traitent des données : HTTPS, mots de passe, sauvegardes.
- Documenter et publier les mentions d’information, formulaire par formulaire.
- Former les personnes qui gèrent le site ou répondent aux demandes de contact aux réflexes de base.
Revoyez ce registre au moins une fois par an, et systématiquement après un changement de prestataire, l’ajout d’un nouvel outil de collecte ou le lancement d’une fonctionnalité qui traite des données différemment. Si le temps ou l’expertise manque, un audit externe ponctuel, livrant un registre rempli et une liste d’actions priorisées, reste souvent plus rentable qu’un chantier interne qui s’étire sur des mois.
Comment nous pouvons vous accompagner sur la mise en conformité
Nous accompagnons des artisans, commerçants et petites entreprises dans leur présence en ligne, ce qui inclut la rédaction de politiques de confidentialité claires, le paramétrage de gestionnaires de consentement et la relecture de contrats avec vos sous-traitants techniques. Nos pages de service détaillent notre offre de création de site internet, qui intègre les aspects techniques liés à la sécurité et à l’hébergement.
Pour un audit rapide, nous avons simplement besoin de l’accès à votre site, de la liste de vos formulaires actifs et des outils tiers déjà installés (analytics, paiement, newsletter).
Perspective : la conformité comme levier de confiance pour la petite entreprise
La conformité RGPD n’est pas qu’une contrainte administrative : un site qui explique clairement ce qu’il fait des données de ses visiteurs inspire davantage confiance qu’un site muet sur le sujet. La vraie erreur n’est pas de rester imparfait au début, c’est de viser une conformité totale avant d’agir, ce qui retarde indéfiniment les premières mesures utiles. Priorisez selon le risque réel de chaque traitement, puis intégrez ces réflexes à votre fonctionnement courant plutôt que d’en faire un projet à part.
— Aurélie
Notre offre starter pour démarrer votre mise en conformité RGPD
Pour les dirigeants qui préfèrent déléguer cette étape plutôt que l’instruire seuls, notre OFFRE STARTER à 950 euros par mois inclut un accompagnement sur les fondamentaux techniques et de visibilité de votre site, dans lequel nous intégrons un audit RGPD ciblé adapté à votre activité.
Concrètement, cet accompagnement couvre :
- Un audit ciblé de votre site : formulaires, cookies, mentions existantes.
- Une checklist priorisée des actions à mener, classées par urgence.
- Un paramétrage de votre bandeau de cookies conforme aux exigences actuelles.
- Un modèle de politique de confidentialité adapté à vos traitements réels.
Si vous souhaitez un point de départ clair sans y consacrer vos propres soirées, demandez un devis sur notre page dédiée et nous reviendrons vers vous avec une proposition adaptée à votre activité.
Questions fréquentes
Quelle est la norme RGPD pour les sites internet ?
Un site internet doit respecter les principes généraux du RGPD : collecter uniquement les données nécessaires, informer clairement les visiteurs, recueillir un consentement valable pour les cookies non essentiels et sécuriser les données recueillies. Il n’existe pas de certification unique, mais un registre des traitements tenu à jour constitue la preuve de conformité attendue en cas de contrôle.
Que dit l’article 34 du RGPD ?
En cas de violation de données présentant un risque élevé pour les droits et libertés des personnes concernées, il faut les informer directement rapidement, en expliquant clairement la nature de la violation et les mesures prises.
Que dit l’article 17 du RGPD ?
Le droit à l’effacement, souvent appelé « droit à l’oubli », permet à toute personne de demander la suppression de ses données personnelles dans certains cas, notamment lorsqu’elles ne sont plus nécessaires ou que le consentement a été retiré, sauf dans certains cas comme une obligation légale de conservation.
Que dit l’article 32 du RGPD ?
L’article 32 impose de mettre en œuvre des mesures techniques et organisationnelles adaptées au risque, comme le chiffrement, la sauvegarde régulière des données ou la capacité à restaurer l’accès après un incident. Pour un petit site, cela se traduit concrètement par le HTTPS, des sauvegardes selon la règle 3-2-1 et une gestion rigoureuse des mots de passe.
Sources
- RGPD et TPE/PME — FranceNum
- Règlement (UE) 2016/679 (RGPD) — EUR-Lex
- Cookies et autres traceurs — CNIL